In einer digital vernetzten Welt ist es unerlässlich, dass Unternehmen einen IT-Notfallplan besitzen. Ein solcher Plan stellt sicher, dass Geschäftsprozesse auch bei unvorhergesehenen Ereignissen weiterlaufen und Datenverluste sowie finanzielle Schäden minimiert werden. Im Folgenden finden Sie eine detaillierte Checkliste zur Erstellung eines IT-Notfallplans und eine Erklärung der Unterschiede zwischen Disaster Recovery und Cyber Recovery. Denn auch im Notfall gilt: Vorbereitung ist alles!
Zuletzt aktualisiert: 9. April 2026
Unterschied zwischen Disaster Recovery und Cyber Recovery
Ein wesentlicher Bestandteil des IT-Notfallmanagements ist das Verständnis der verschiedenen Strategien zur Wiederherstellung nach einem Vorfall. Viele sprechen hierbei von Disaster Recovery oder Cyber Recovery. Obwohl beide Ansätze darauf abzielen, den Geschäftsbetrieb nach einem Ausfall schnell wiederherzustellen, unterscheiden sie sich in ihrem Fokus und den spezifischen Maßnahmen, die ergriffen werden. Disaster Recovery konzentriert sich auf die Wiederherstellung nach physischen Katastrophen, während Cyber Recovery auf die Reaktion auf gezielte Cyberangriffe ausgerichtet ist. Die folgenden Listen verdeutlichen die wesentlichen Unterschiede:
Art der Katastrophe: Wasser, Erdbeben, Feuer, Stromausfall, etc.
Auswirkungen: Regional
Wiederherstellung: Zurück zum letzten Wiederherstellungspunkt
Datenwiederherstellung: Bekannt, welche Daten wiederhergestellt werden müssen/können
Topologie: Verfügbare Rechenzentren
Datenvolumen: Umfasst alle Daten
Wahrscheinlichkeit: Gering
Cyber Recovery
Recovery Point: Zeitpunkt nicht bekannt
Recovery Time: Muss zuerst überprüft werden
Art der Katastrophe: Gezielter Angriff
Auswirkungen: Global
Wiederherstellung: Situationsabhängig
Datenwiederherstellung: Unbekannt
Topologie: Isolierte und von der Produktion getrennte Rechenzentren
Datenvolumen: Nicht bekannt, sehr selektiv
Wahrscheinlichkeit: Hoch
6 Schritte zur Erstellung eines IT-Notfallplans
1. Risikobewertung und Bedrohungsanalyse
Eine gründliche Risikobewertung und Bedrohungsanalyse bildet die Grundlage eines jeden IT-Notfallplans. Unternehmen sollten alle potenziellen Bedrohungen identifizieren, die den Geschäftsbetrieb beeinträchtigen könnten. Dazu gehören physische Bedrohungen wie Naturkatastrophen (Wasser, Feuer, Erdbeben) sowie technologische Bedrohungen wie Cyberangriffe oder Systemausfälle.
Identifizierung von Bedrohungen: Listen Sie alle möglichen Bedrohungen auf, die Ihre IT-Infrastruktur und Geschäftsprozesse beeinträchtigen könnten.
Risikoanalyse: Bewerten Sie die Wahrscheinlichkeit und die potenziellen Auswirkungen jeder Bedrohung auf Ihr Unternehmen.
Priorisierung: Priorisieren Sie die Bedrohungen basierend auf ihrer Wahrscheinlichkeit und ihren potenziellen Auswirkungen.
Eine effektive Risikobewertung ermöglicht es Unternehmen, gezielte Maßnahmen zu ergreifen, um Risiken zu minimieren und die Resilienz gegenüber Störungen zu erhöhen.
2. Notfallteam und Verantwortlichkeiten
Ein klar definiertes Notfallteam ist essenziell für die erfolgreiche Bewältigung von IT-Notfällen. Dieses Team sollte aus Mitarbeitern verschiedener Abteilungen bestehen, die jeweils spezifische Aufgaben und Verantwortlichkeiten übernehmen.
Zusammenstellung des Teams: Bestimmen Sie, welche Mitarbeiter Teil des Notfallteams sein sollen. Stellen Sie sicher, dass alle relevanten Abteilungen vertreten sind.
Festlegung der Verantwortlichkeiten: Definieren Sie klare Rollen und Verantwortlichkeiten für jedes Teammitglied. Jeder sollte genau wissen, welche Aufgaben im Notfall zu erledigen sind.
Schulung und Training: Schulen Sie das Notfallteam regelmäßig und führen Sie Notfallübungen durch, um sicherzustellen, dass alle Mitglieder auf ihre Aufgaben vorbereitet sind.
Ein gut geschultes und koordiniertes Notfallteam kann im Ernstfall schnell und effizient reagieren, um Schäden zu minimieren und den Geschäftsbetrieb wiederherzustellen.
3. Notfallhandbuch und Dokumentation
Ein umfassendes Notfallhandbuch ist ein unverzichtbares Werkzeug für die Notfallbewältigung. Es sollte detaillierte Anweisungen und Checklisten für verschiedene Szenarien enthalten.
Erstellung des Notfallhandbuchs: Dokumentieren Sie alle relevanten Informationen, einschließlich der Meldewege, Kontaktinformationen von Dienstleistern und Behörden, sowie detaillierte Anweisungen für die Wiederherstellung von IT-Systemen.
Checklisten für verschiedene Szenarien: Erstellen Sie spezifische Checklisten für unterschiedliche Notfälle, wie z.B. Cyberangriffe, Naturkatastrophen oder Stromausfälle.
Regelmäßige Aktualisierung: Überprüfen und aktualisieren Sie das Notfallhandbuch regelmäßig, um sicherzustellen, dass es stets aktuelle Informationen enthält.
Ein gut dokumentiertes Notfallhandbuch stellt sicher, dass alle Mitarbeiter im Notfall wissen, welche Schritte zu unternehmen sind und wie sie diese effektiv umsetzen können.
4. Technische und organisatorische Maßnahmen
Technische und organisatorische Maßnahmen sind entscheidend, um die Auswirkungen eines IT-Notfalls zu minimieren und eine schnelle Wiederherstellung zu gewährleisten.
Technische Maßnahmen:
Regelmäßige Backups: Stellen Sie sicher, dass regelmäßig Backups aller wichtigen Daten erstellt werden. Diese sollten an einem sicheren Ort aufbewahrt werden, der vom primären Rechenzentrum getrennt ist.
Redundante Systeme: Implementieren Sie redundante Systeme, um die Ausfallsicherheit zu erhöhen. Dies kann durch den Einsatz von Cloud-Lösungen oder sekundären Rechenzentren erreicht werden.
Firewalls und Sicherheitssoftware: Schützen Sie Ihre IT-Infrastruktur durch den Einsatz von Firewalls, Antivirensoftware und anderen Sicherheitslösungen.
Organisatorische Maßnahmen:
Notfallkarten: Entwickeln Sie Notfallkarten, die die wichtigsten Informationen und Ansprechpartner im Falle eines Notfalls enthalten.
Evakuierungspläne: Stellen Sie sicher, dass Evakuierungspläne für alle Büros und Standorte vorhanden sind und dass alle Mitarbeiter diese kennen.
Kommunikationsprotokolle: Definieren Sie Kommunikationsprotokolle, um sicherzustellen, dass im Notfall alle relevanten Parteien informiert werden und die Kommunikation reibungslos verläuft.
5. Testen und Überprüfen
Regelmäßige Tests und Überprüfungen des Notfallplans sind entscheidend, um sicherzustellen, dass er im Ernstfall effektiv ist.
Regelmäßige Tests: Führen Sie regelmäßige Notfallübungen durch, um die Wirksamkeit des Plans zu überprüfen und die Reaktionsfähigkeit des Notfallteams zu testen.
Überprüfung und Aktualisierung: Überprüfen und aktualisieren Sie den Notfallplan regelmäßig, um ihn an neue Bedrohungen und Veränderungen in der IT-Infrastruktur anzupassen.
Feedback und Verbesserungen: Sammeln Sie Feedback von den Beteiligten nach jeder Übung und verwenden Sie dieses, um den Notfallplan kontinuierlich zu verbessern.
Eine IT-Notfall Übung ist meiner Meinung nach genauso wichtig wie eine Brandschutzübung.
Die Schulung und Sensibilisierung aller Mitarbeiter ist ein weiterer wichtiger Schritt zur Vorbereitung auf IT-Notfälle.
Schulungsprogramme: Entwickeln Sie Schulungsprogramme, die alle Mitarbeiter im Umgang mit IT-Notfällen und Sicherheitsvorfällen schulen. Vergessen Sie dabei auch nicht die neuen Mitarbeiter.
Notfallübungen: Führen Sie regelmäßige Notfallübungen durch, um sicherzustellen, dass alle Mitarbeiter wissen, wie sie im Ernstfall reagieren müssen.
Sensibilisierungskampagnen: Starten Sie Sensibilisierungskampagnen, um das Bewusstsein für IT-Sicherheit und Notfallmanagement im gesamten Unternehmen zu erhöhen.
Wichtige Ressourcen
Checkliste für organisatorische Maßnahmen
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) bietet eine umfassende Checkliste für organisatorische Maßnahmen, die im IT-Notfall beachtet werden sollten.
Das BSI stellt eine detaillierte Checkliste für technische Maßnahmen zur Verfügung, die bei der strukturierten Bewältigung von aktuellen IT-Notfällen im Unternehmen hilft.
BLUE Consult bietet umfassende Unterstützung bei der Erstellung und Implementierung von IT-Notfallplänen, um Ihr Unternehmen optimal auf IT-Notfälle vorzubereiten.
Ein gut durchdachter IT-Notfallplan ist wichtig, um die Auswirkungen von Störungen und Angriffen auf den Geschäftsbetrieb zu minimieren. Unternehmen sollten kontinuierlich ihre Notfallvorsorge verbessern und an aktuelle Bedrohungen anpassen, um im Ernstfall optimal vorbereitet zu sein.
Der IT-Notfallplan umfasst eine gründliche Risikobewertung, ein gut ausgebildetes Notfallteam, detaillierte Dokumentation und regelmäßige Tests. Durch Schulung und Sensibilisierung aller Mitarbeiter sowie die Implementierung technischer und organisatorischer Maßnahmen kann die Resilienz eines Unternehmens gegenüber IT-Notfällen erheblich erhöht werden.
Haben Sie Fragen zu Ihrem IT-Notfallmanagement? Benötigen Sie Hilfe bei der Erstellung eines umfassenden IT-Notfallplans? Unser Fachexperte René Angenheister steht Ihnen zur Seite, um Sie zu beraten. Als CTO der BLUE Consult und mit seiner langjährigen Erfahrung sowie tiefgreifendem Fachwissen entwickelt er gemeinsam mit Ihnen die optimale Lösung, um den Herausforderungen der wachsenden Cyberkriminalität gewachsen zu sein.
https://blue-consult.de/wp-content/uploads/2024/05/cyber-securitiy.jpg6671000Lisahttps://blue-consult.de/wp-content/uploads/2025/03/BLUE-Consult-GmbH-Logo.pngLisa2024-06-05 15:51:182026-04-09 19:58:50IT-Notfallplan: Schritt-für-Schritt-Anleitung für Unternehmen
In der schnelllebigen Welt der digitalen Technologie sind Daten das Herzstück jedes Unternehmens. Moderne Backuplösungen bieten nicht nur Schutz vor Datenverlust, sondern auch Strategien zur effizienten Datenwiederherstellung und zur Abwehr von Cyberangriffen. Diese Lösungen müssen eine breite Palette von Anforderungen erfüllen, von der Sicherung physischer und virtueller Server bis hin zur Integration von Cloud-Services.
Zuletzt aktualisiert: 9. April 2026
Backup vs. Archivierung: Verständnis der Unterschiede und Anwendungen
Es gibt zwei Prozesse in der IT-Abteilung von Unternehmen, die regelmäßig stattfinden sollten: Backup und Archivierung. Dabei kommt es oft zu Missverständnissen, wenn die Begriffe in einen Topf geworfen werden. Eine Unterscheidung zwischen Backup und Archivierung ist wichtig, da beide Prozesse unterschiedliche Ziele und Anwendungen haben. Ein Backup dient der Datensicherung zum Schutz vor Datenverlust durch Hardwareausfälle, menschliche Fehler, Softwarefehler oder Cyberangriffe. Die primäre Funktion eines Backups ist die schnelle Wiederherstellung von Daten, um die Betriebskontinuität zu gewährleisten.
Im Gegensatz dazu dient die Archivierung der langfristigen Datenspeicherung. Archivierte Daten sind oft nicht mehr aktiv in Gebrauch, müssen aber aus rechtlichen, historischen oder Compliance-Gründen über Jahre hinweg aufbewahrt werden. Archivierungslösungen optimieren den Speicherplatz und reduzieren Kosten, indem sie Daten komprimieren und auf Medien speichern, die selten zugegriffen werden.
Bestandteile eines Backups:
Datensicherung: Regelmäßige Kopien von Daten werden erstellt und auf Speichermedien wie Festplatten, externen Laufwerken oder in der Cloud gespeichert. Diese Kopien sind darauf ausgelegt, im Falle eines Datenverlusts eine schnelle Wiederherstellung zu ermöglichen.
Wiederherstellung: Im Falle eines Systemausfalls oder Datenverlusts ermöglicht das Backup die schnelle Wiederherstellung von Daten und Systemkonfigurationen. Dies minimiert Ausfallzeiten und stellt sicher, dass kritische Geschäftsprozesse fortgeführt werden können.
Speichermedien: Moderne Backup-Lösungen nutzen eine Vielzahl von Speichermedien, um Flexibilität und Sicherheit zu maximieren. Dazu gehören lokale Festplatten, dedizierte Backup-Server, Netzwerkspeicher (NAS) und Cloud-basierte Speicherlösungen.
Vorteile eines Backups
Schnelle Wiederherstellungszeiten: Bei einem Systemausfall können Daten und Anwendungen schnell aus dem Backup wiederhergestellt werden, was die Unterbrechung des Betriebs minimiert.
Datensicherheit: Durch die Speicherung von Datenkopien auf verschiedenen Medien und Standorten wird das Risiko eines vollständigen Datenverlusts erheblich reduziert.
Anwendungsfälle und Beispiele
Unternehmensserverausfall: Ein Server mit kritischen Unternehmensdaten fällt aus. Durch ein regelmäßig durchgeführtes Backup können alle Daten schnell auf einen neuen Server oder eine virtuelle Maschine übertragen werden, was den Geschäftsbetrieb nahezu nahtlos fortsetzt.
Ransomware-Attacke: Ein Unternehmen wird Ziel eines Ransomware-Angriffs, bei dem wichtige Dateien verschlüsselt werden. Ein aktuelles Backup ermöglicht die Wiederherstellung aller betroffenen Daten, ohne das Lösegeld zahlen zu müssen. Zumindest dann, wenn das Backup an einem separaten Ort aufbewahrt und nicht über das Netzwerk auch angegriffen wurde.
Hardware-Ausfall: Die Festplatte eines wichtigen Arbeitscomputers versagt. Dank des Backups können alle verlorenen Daten auf ein neues Gerät übertragen werden, ohne wertvolle Arbeitszeit zu verlieren.
Anforderungen an eine moderne Backuplösung
Vollständige und inkrementelle Backups
Die Wahl einer Vollsicherung oder eines inkrementellen Backups ist entscheidend für die Optimierung des Speicherplatzes und die Minimierung der Backup-Zeiten. Eine Vollsicherung kopiert alle ausgewählten Daten, während eine inkrementelle Sicherungnur die seit dem letzten Backup veränderten Daten erfasst. Beide Arten der Sicherung sind möglich, auch in Kombination. Diese Flexibilität ermöglicht es Unternehmen, eine passende Datensicherungsstrategie zu entwickeln, die den Bedürfnissen nach Schnelligkeit und Effizienz entspricht.
Sicherheit
Im Zeitalter von Datenschutz und Sicherheit spielt die Verschlüsselung von Backups eine entscheidende Rolle. Moderne Backup-Lösungen bieten fortschrittliche Verschlüsselungsprotokolle, die sicherstellen, dass Daten während der Übertragung und im Ruhezustand geschützt sind.
Außerdem implementieren moderne Lösungen eine Multifaktor-Authentifizierung und folgen dem Zero Trust-Modell, welches besagt, dass jeder Zugriff auf das Netzwerk – unabhängig von der Lokalität – verifiziert werden muss. Dies ist besonders wichtig, um sicherzustellen, dass nur autorisierte Benutzer Zugang zu sensiblen Backup-Daten haben. Im Idealfall ist das Backupsystem vom Active Directory entkoppelt.
Diese Sicherheitsmaßnahmen schützen Unternehmensdaten vor unbefugtem Zugriff und bieten eine starke Verteidigungslinie gegen externe Bedrohungen.
Skalierbarkeit und Anpassungsfähigkeit
Die Skalierbarkeit von Backup-Lösungen ist entscheidend, um mit dem Wachstum des Unternehmens Schritt zu halten. Lösungen müssen in der Lage sein, sich an verändernde Datenmengen und geschäftliche Anforderungen anzupassen. Unternehmen sollten ihre Backup-Infrastruktur schnell erweitern können, ohne die Leistung zu beeinträchtigen. Zum Beispiel in folgenden Fällen:
Saisonalität im Onlineshop: Saisonbedingte Spitzen im Kundenverkehr und damit einhergehend eine Zunahme der Transaktionsdaten erfordern eine schnelle Anpassungsfähigkeit der Backupstrategie
Expandierendes Unternehmen: Die Daten mehrerer (neuen) Unternehmensstandorte müssen an verschiedenen Orten gesichert und dabei geografische Hürden überwunden werden.
KI-Anwendungen: Datenintensive KI-Anwendungen, deren Datenmenge oft unberechenbar ist, müssen gesichert werden und im Schadensfall wieder sofort verfügbar sein.
Digitalisierung bei Behörden: Eine grundsätzliche Backup-Strategie muss auch damit klarkommen, dass immer mehr und neue Datenarten gesichert werden müssen.
Unterstützung für vielfältige Plattformen und Geräte
Deutsche Unternehmen nutzen eine Vielzahl von Betriebssystemen, Anwendungen und Geräten. Moderne Backup-Lösungen sollten mit unterschiedlichen Betriebssystemen wie Windows, MacOS und Linux kompatibel sein und unterstützen eine breite Palette an Servern und Endgeräten. Die Daten müssen unabhängig von der Plattform gesichert werden können.
Intelligente Software und automatisierte Prozesse
Die Nutzung intelligenter Backup-Software reduziert den Bedarf an manuellen Eingriffen und minimiert das Risiko von Fehlern. Softwarelösungen, die fortschrittliche Algorithmen zur Datenanalyse und zum Management nutzen, erleichtern die Überwachung und Verwaltung von Backup-Aktivitäten und ermöglichen es den Mitarbeitern, sich auf wichtigere Aufgaben zu konzentrieren.
Anbieter und Partner
Nicht jedes Unternehmen verfügt über das Know-how oder die Ressourcen, um komplexe Backup-Systeme intern zu verwalten. Hier können Managed Service Provider (MSPs) eine wichtige Rolle spielen. Sie bieten nicht nur die benötigte Expertise, sondern auch zusätzliche Sicherheitsebenen und eine kontinuierliche Überwachung der Backup-Prozesse.
Die Auswahl des richtigen Anbieters ist entscheidend für den Erfolg der Backup-Strategie. Top-Anbieter bieten nicht nur gute Software und Hardware an. Sie unterstützen auch mit Beratung und Hilfe bei der Sicherung von Daten.
Fazit
Backup-Lösungen sind heute mehr als nur einfache Datenkopien; sie sind ein integraler Bestandteil der IT-Strategie, die Unternehmen dabei unterstützt, Daten sicher zu speichern und schnell wiederherzustellen. Durch die Kombination aus fortschrittlicher Technologie, umfassender Plattformunterstützung und starker Verschlüsselung bieten moderne Backup-Lösungen einen robusten Schutz gegen Datenverlust und Cyberbedrohungen. Die Wahl der richtigen Backup-Lösung und des richtigen Anbieters kann entscheidend für die Resilienz und Effizienz eines Unternehmens in der heutigen digitalen Welt sein.
René Angenheister hat zum Thema Backup-Lösungen einen Artikel im Midrange Magazin (eine branchenbekannte monatliche Informationsquelle für IT Konzepte und Wissen, besonders rund um die IBM Power Systeme im Unternehmensnetzwerk) verfasst. Lesen Sie seine Antwort auf: Welche Funktionalitäten gehören zu einer modernen Backup-Lösung?
Unser Fachexperte René Angenheister steht Ihnen zur Seite, um Sie zu beraten. Als CTO der BLUE Consult und mit seiner langjährigen Erfahrung sowie tiefgreifendem Fachwissen entwickelt er gemeinsam mit Ihnen die optimale Backup-Lösung, um den Herausforderungen des Marktes gewachsen zu sein.
https://blue-consult.de/wp-content/uploads/2024/04/backup-day.jpg6671000Lisahttps://blue-consult.de/wp-content/uploads/2025/03/BLUE-Consult-GmbH-Logo.pngLisa2024-04-30 17:00:432026-04-09 19:52:03Anforderungen an moderne Backuplösungen für Unternehmen
In einer Welt, in der sich alles um Daten und Datenaustausch dreht, stehen viele Unternehmen vor einer Herausforderung: wohin mit den Daten? Wie sicher sind die Daten? Wie können wir einfach darauf zugreifen?
Die Lösung sehen viele Unternehmen in der Cloud. Doch die Speicherung von Daten, Anwendungen und Systemen in weit entfernten Rechenzentren bringt den Verlust der Datenhoheit mit sich. Hinzu kommen Bedenken hinsichtlich Datenschutz, Compliance und Sicherheitsrisiken durch Dritte. Die strengen EU-Verordnungen und Gesetze verschärfen diese Situation, indem sie ein sicheres, nachvollziehbares und verbessertes IT-Management sowie verstärkten Datenschutz und Informationssicherheit fordern.
Als Antwort auf diese Herausforderungen entscheiden sich viele Unternehmen für die Private Cloud. Diese Lösung bietet zwar nicht genau die gleiche Flexibilität und Freiheit der Public Cloud, wird aber dennoch aufgrund der Sicherheit und Kontrolle über die eigenen Daten geschätzt. Die Kosten für den Kauf oder das Leasing der notwendigen Hardware nehmen Unternehmen dabei zunehmend in Kauf.
Zuletzt aktualisiert: 9. April 2026
Was ist die Private Cloud?
Die Private Cloud ist ein Modell der Cloud-Computing-Architektur, das eine dedizierte und exklusiv für ein einzelnes Unternehmen oder eine Organisation bereitgestellte IT-Infrastruktur umfasst. Im Gegensatz zur Public Cloud, bei der Ressourcen wie Server und Speicher von mehreren Kunden geteilt werden, bietet die Private Cloud eine isolierte Umgebung, in der alle Ressourcen ausschließlich dem Nutzer gehören und von diesem verwaltet werden können. Dies ermöglicht ein höheres Maß an Kontrolle, Sicherheit und Anpassungsfähigkeit an spezifische Geschäftsbedürfnisse und Compliance-Anforderungen.
Es ist möglich, die Implementierung entweder im eigenen Rechenzentrum des Unternehmens oder bei einem externen Dienstleister durchzuführen, wobei die Infrastruktur entweder physisch oder virtuell isoliert wird.
Die Entscheidung zwischen einer Investition in die eigene IT-Infrastruktur und der Nutzung eines nutzungsbasierten Abrechnungsmodells hängt von verschiedenen Faktoren ab.
Implementierung im eigenen Unternehmen
Bei der internen Implementierung hat das Unternehmen die volle Datenhoheit. Jedoch sind die hohen Anfangsinvestitionen und die Unsicherheit bezüglich des benötigten IT-Ressourcenbedarfs Nachteile, die Unternehmen zu bedenken geben. Hieraus ergibt sich der Wunsch nach einer flexibleren Finanzierungsmöglichkeit, ähnlich der Public Cloud.
Private Cloud as a Service
Das Service-orientierte, nutzungsbasierte Modell der Public Cloud bietet viele Vorteile, die auch für die Private Cloud wünschenswert wären. Einige Unternehmen und Service-Provider beginnen daher, Private-Cloud-Lösungen anzubieten, die nach dem gleichen nutzungsbasierten Modell abgerechnet werden. Dies ermöglicht Unternehmen die Nutzung einer dedizierten IT-Infrastruktur mit der gewohnten Flexibilität und Skalierbarkeit von Public-Cloud-Lösungen, ohne hohe Anfangsinvestitionen tätigen zu müssen.
Private Cloud as a Service umgeht viele der Probleme traditioneller IT-Infrastrukturen und ermöglicht Unternehmen Flexibilität, geringere monatliche Kosten und IT-Ressourcen je nach Bedarf zu skalieren.
Private Cloud as a Service vs. Public Cloud
Die folgende Tabelle zeigt, dass die Entscheidung zwischen Private Cloud as a Service und Public Cloud von verschiedenen Faktoren abhängt, darunter Sicherheit, Compliance, Kosten, Skalierbarkeit, Kontrolle und spezifische Geschäftsanforderungen. Beide Modelle bieten einzigartige Vorteile und die Wahl sollte basierend auf den spezifischen Bedürfnissen und Zielen eines Unternehmens getroffen werden.
Kriterium
Private Cloud as a Service
Public Cloud
Datensicherheit
Höhere Sicherheit durch dedizierte Ressourcen und strenge Zugriffskontrollen.
Mögliche Sicherheitsbedenken aufgrund geteilter Ressourcen und Infrastruktur mit anderen Nutzern.
Compliance
Bessere Kontrolle zur Einhaltung spezifischer Compliance-Anforderungen und Datenschutzrichtlinien.
Compliance kann herausfordernd sein, abhängig von der Sensibilität der Daten und den Anforderungen.
Kosteneffizienz
Potenziell höhere Anfangsinvestitionen, aber Kosteneinsparungen durch nutzungsbasierte Abrechnung möglich.
In der Regel niedrigere Einstiegskosten und nutzungsbasierte Abrechnung, was kurzfristig Kostenvorteile bietet.
Skalierbarkeit
Skalierbarkeit ist gegeben, kann jedoch durch die Kapazität des Dienstleisters oder die Vertragsbedingungen begrenzt sein.
Hoch skalierbar, um Spitzenlasten zu bewältigen, ohne dass die physische Infrastruktur erweitert werden muss.
Kontrolle und Flexibilität
Volle Kontrolle über die Infrastruktur und Anpassungsfähigkeit an spezifische Geschäftsbedürfnisse.
Weniger Kontrolle und Anpassungsfähigkeit, da die Infrastruktur von einem Drittanbieter verwaltet wird.
Datensouveränität
Volle Datenhoheit, da alle Daten innerhalb einer dedizierten Umgebung gespeichert werden.
Daten befinden sich auf den Servern des Cloud-Anbieters, was Bedenken hinsichtlich der Datensouveränität aufwerfen kann.
Wartung und Management
Der Dienstleister übernimmt Wartung und Management, was interne Ressourcen entlastet.
Wird ebenfalls vom Anbieter übernommen, was zu geringerer Sichtbarkeit und Kontrolle führen kann.
Innovationsfähigkeit
Kann durch die dedizierte Natur und spezifische Anpassungen innovatives Potenzial bieten.
Schneller Zugang zu neuesten Technologien und Innovationen durch den Cloud-Anbieter.
Checkliste für den Einstieg in Private Cloud as a Service
Um zu entscheiden, ob Private Cloud as a Service die richtige Lösung für Ihr Unternehmen ist, sollten Sie folgende Fragen berücksichtigen:
Möchten Sie bei einer Private Cloud von den Vorteilen der Public Cloud profitieren?
Suchen Sie nach einer Lösung, unternehmenskritische Daten sicher und rechtskonform aufzubewahren?
Benötigen Sie mehr finanzielle Flexibilität?
Denken Sie daran, Daten, Systeme und Anwendungen zurückzumigrieren?
Möchten Sie mehr Transparenz und Überblick über Ihre Cloud-Infrastrukturen?
Suchen Sie nach einem Weg, Ihre IT-Abteilung zu entlasten?
Fehlen Fachkräfte, um Ihre IT zu verwalten und auszubauen?
Möchten Sie Ihre IT ohne große Investitionen modernisieren?
Je mehr dieser Fragen Sie mit „Ja“ beantworten können, desto wahrscheinlicher ist es, dass Private Cloud as a Service eine lohnende Investition für Ihr Unternehmen darstellt.
Fazit: Ist Private Cloud as a Service die bessere Alternative zur Public Cloud?
Private Cloud as a Service bietet eine attraktive Alternative zur traditionellen Private Cloud und zur Public Cloud. Sie vereint die Sicherheit und Kontrolle der Private Cloud mit der Flexibilität und Skalierbarkeit der Public Cloud. Für Unternehmen, die ihre IT-Infrastruktur modernisieren wollen, ohne hohe Anfangsinvestitionen tätigen zu müssen, ist dies eine überlegenswerte Option. Die richtige Planung und Auswahl eines erfahrenen IT-Partners sind entscheidend für den Erfolg dieses Unterfangens.
Unterstützung gesucht?
Unser Experte Steffen Domscheit hilft Ihnen gerne weiter, wenn es um individuelle Cloud-Lösungen geht.
Steffen Domscheit ist ein erfahrener Experte im Bereich Cloud und in der Rolle Head of Cloud Solutions bei BLUE Consult tätig. Mit jahrelanger Berufserfahrung ist er in sämtlichen Projekten bezüglich Cloud-Lösungen von Beratung, Presales über Konzeption bis zu Umsetzung und Betrieb involviert und verantwortlich. Steffen Domscheit hat die letzten 10 Jahre die BLUE Cloud mit entwickelt und betreut.
https://blue-consult.de/wp-content/uploads/2024/03/private-cloud-service.jpg8231920Lisahttps://blue-consult.de/wp-content/uploads/2025/03/BLUE-Consult-GmbH-Logo.pngLisa2024-03-28 11:15:182026-04-09 19:47:50Private Cloud as a Serivce – Eine Alternative zur Public Cloud?
Über die Verbindung zwischen dem NFL-Superbowl Finale und IT-Managed Services. Ein Vergleich zum Schmunzeln.
Der NFL-Superbowl und Managed Services mögen auf den ersten Blick wie zwei völlig verschiedene Welten erscheinen. Bei genauerer Betrachtung gibt es überraschende Gemeinsamkeiten zwischen diesen beiden scheinbar unvereinbaren Bereichen. Sowohl der Superbowl als auch die IT-Services stehen für Spitzenleistungen, Teamwork, Technologie und die Fähigkeit, unter Druck zu glänzen.
Teamwork und Zusammenarbeit
In beiden Arenen ist Teamwork von entscheidender Bedeutung. Im NFL-Superbowl arbeiten Spieler, Trainer, Manager und Unterstützungspersonal zusammen, um das ultimative Ziel zu erreichen: den Sieg. Ähnlich ist bei IT-Services eine koordinierte Zusammenarbeit von IT-Spezialisten, Service Managern, Projektmanagern und Support-Teams erforderlich, um komplexe Probleme zu lösen und erstklassige Lösungen und Services zu liefern.
Technologische Innovation
Sowohl im NFL-Superbowl als auch in der IT-Branche spielt Technologie eine entscheidende Rolle. Im Super Bowl nutzen Teams fortschrittliche Analysetools, um die Strategie zu optimieren, und Spieler verlassen sich auf Hightech-Ausrüstung, um ihre Leistung zu verbessern. Für IT-Services sind innovative Technologien wie künstliche Intelligenz, Cloud-Computing und IT-Sicherheit unerlässlich, um die Anforderungen der Kunden zu erfüllen und Wettbewerbsvorteile zu erzielen.
Druck und Herausforderungen
Im Super Bowl und in der IT-Branche sind Teams und Fachkräfte enorm gefordert, um erfolgreich zu sein. Der Unterschied ist die Art des Erfolges: Im Super Bowl geht es darum, den Titel zu gewinnen. In der Welt der IT-Services müssen Kunden hohe Erwartungen haben und Deadlines einhalten.
Das Management sollte Druck und Stress problemlos aushalten können, um unter diesen Bedingungen exzellent zu performen. Eine Fähigkeit, die in beiden Bereichen von entscheidender Bedeutung ist.
Kundenorientierung
Die Zufriedenheit der Kunden ist sowohl im NFL-Superbowl als auch in IT-Services von zentraler Bedeutung. Im Super Bowl sind Fans die Kunden, deren Unterstützung und Begeisterung entscheidend sind. In der IT-Branche sind es die Kunden in Form von Unternehmen, die innovative Lösungen und einen erstklassigen Service erwarten.
Beide Bereiche setzen sich dafür ein, die „Bedürfnisse ihrer Kunden“ zu verstehen und sie zu erfüllen.
Fazit
Obwohl auf den ersten Blick unvergleichbar, teilen das NFL-Superbowl-Finale und Managed Services in der IT tatsächlich viele Gemeinsamkeiten. Beide stehen für Teamwork, technologische Innovation, den Umgang mit Druck und die Ausrichtung auf die Bedürfnisse der Kunden. Diese Parallelen zeigen, dass die Prinzipien des Erfolges in verschiedenen Branchen oft ähnlich sind, und bieten interessante Einblicke in die Welt des Sports und der Technologie.
https://blue-consult.de/wp-content/uploads/2024/02/strategie-managed-services-superbowl-football-1.jpg12801920Lisahttps://blue-consult.de/wp-content/uploads/2025/03/BLUE-Consult-GmbH-Logo.pngLisa2024-02-15 17:29:312026-04-09 19:42:53Was Managed Services und der NFL-Super-Bowl Finale gemeinsam haben
Wie kann Deutschland seine Stärken in Forschung und Entwicklung nutzen, um im digitalen Wettlauf voranzukommen? Welche strategischen Schritte sind nötig, um die digitale Infrastruktur zu verbessern und ein innovationsförderndes Umfeld zu schaffen?
Dieser Blogbeitrag beleuchtet die aktuelle Lage der Digitalisierung in Deutschland, betrachtet wichtige Aspekte, wie die datengetriebene Entscheidungsfindung, die Sicherheit in der Digitalisierung und wirft einen Blick auf die gesetzten Ziele bis 2025.
Zuletzt aktualisiert: 9. April 2026
Wie steht es um die Digitalisierung in Deutschland?
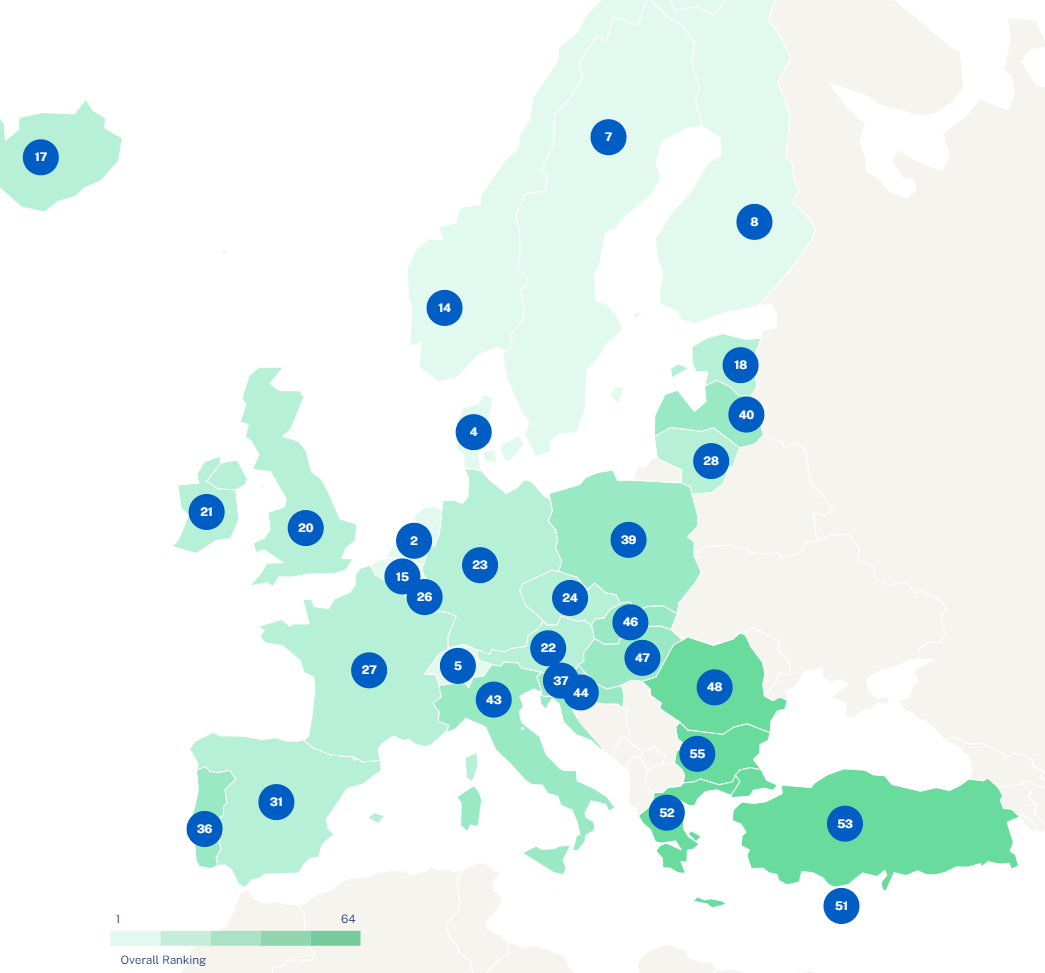
Deutschland, als eine treibende Kraft in Wirtschaft und Technologie, steht heute vor einer wegweisenden Herausforderung: der umfassenden Digitalisierung. Noch im Jahr 2021 war Deutschland laut dem IMD Word Digital Competitiveness Index weltweit auf Platz 18 in Hinblick auf die Digitalisierung. Mittlerweile sind wir auf Platz 24 zurückgefallen. Dieser Rückgang ist ein klares Signal, dass es an der Zeit ist, die Anstrengungen in der digitalen Transformation zu verstärken. Der Index misst mehr als nur technologische Fähigkeiten; er spiegelt auch die Bereitschaft zur Innovation und die Effektivität der digitalen Infrastruktur wider.
Die folgende Karte zeigt die Platzierungen des Index der europäischen Länder:
Dass die nordischen Länder uns im Hinblick auf Digitalisierung voraus sind, wissen wir bereits. Aber auch von unseren direkten Nachbarn wie die Niederlande, Belgien oder die Schweiz können wir noch viel lernen.
In einem Land, das für seine technologische Exzellenz und Innovationskraft bekannt ist, wirft dieser Rückschritt wichtige Fragen auf. Wie kann Deutschland seine Stärken in Forschung und Entwicklung optimal nutzen, um im digitalen Wettlauf voranzukommen? Welche strategischen Schritte müssen unternommen werden, um die digitale Infrastruktur zu verbessern und ein Umfeld zu schaffen, das Innovationen nicht nur ermöglicht, sondern aktiv fördert?
Die Entscheidungen und Maßnahmen der nächsten Jahre werden ausschlaggebend dafür sein, ob Deutschland seine digitale Transformation erfolgreich meistern und sich als führende digitale Nation positionieren kann. Eine wichtige Stellschraube bei dieser Entwicklung bilden Unternehmen aus der deutschen Wirtschaft. Denn diese handeln oft schneller und agiler als die öffentliche Verwaltung und können so mit gutem Beispiel vorangehen. Denn in öffentlichen Institutionen wird noch immer mehr als genug ausgedruckt, gefaxt und von Hand geschrieben.
Wie schnell entwickelt sich die Digitalisierung in Deutschland?
Die Pandemie hat als Beschleuniger für die Digitalisierung fungiert, insbesondere im Mittelstand. Laut einer Umfrage der DZ Bank Ende 2020 erlebte besonders der Mittelstand einen deutlichen Transformationsschub. Digitale Prozesse wie Videokonferenzen, Digitales Arbeiten und Remote Work haben in dieser Zeit einen enormen Aufschwung erhalten.
Doch mittlerweile liest man wieder vermehrt, dass Errungenschaften wie das Homeoffice usw. zurückgeschraubt werden. SAP spricht bei der Einschränkung des Homeoffice von einem ausgewogenen Verhältnis zwischen Arbeit im Homeoffice und im Büro. Bei vielen Unternehmen müssen sich die neuen, digitalen Gepflogenheiten nach dem großen Sprung, durch die Pandemie, jetzt erst einmal einpendeln. Viele Ansätze, die damals auf die Schnelle umgesetzt wurden, benötigen heute ein richtiges Fundament.
Doch Homeoffice allein soll kein Synonym für Digitalisierung sein. Denn Digitalisierung ist weit mehr als das!
Was bedeutet Digitalisierung in Deutschland?
Digitalisierung in Deutschland bedeutet eine umfassende Transformation, die weit über die bloße Einführung neuer Technologien hinausgeht. Dieser Prozess lässt sich in mehreren Schlüsselaspekten, laut dem Bundesministerium für Wirtschaft, zusammenfassen:
Überdenken traditioneller Prozesse: Es geht um die Neugestaltung und Modernisierung von Arbeitsabläufen und Methoden in allen Wirtschafts- und Gesellschaftsbereichen.
Entwicklung neuer Geschäftsmodelle: Digitalisierung ermöglicht und erfordert innovative Ansätze in Geschäftsfeldern, um den dynamischen Anforderungen des Marktes gerecht zu werden.
Integration digitaler Technologien in die Industrie: Der Einsatz moderner Technologien wie KI, Big Data und IoT transformiert die industrielle Produktion und Dienstleistungserbringung.
Ausbau digitaler Infrastrukturen: Der Aufbau und die Verbesserung digitaler Netzwerke und Plattformen sind entscheidend, um die digitale Vernetzung und Kommunikation zu stärken.
Förderung digitaler Kompetenzen: Die Entwicklung digitaler Fähigkeiten in der Bevölkerung ist grundlegend, um den digitalen Wandel gesellschaftlich zu tragen und aktiv zu gestalten.
Diese verschiedenen Facetten der Digitalisierung sind zentral für die Sicherung der Zukunftsfähigkeit Deutschlands. Sie bieten nicht nur Potenziale für Effizienzsteigerungen und Wettbewerbsvorteile, sondern öffnen auch Türen für Innovationen und nachhaltiges Wachstum.
Daten sind der Treibstoff der Digitalisierung
Im Kontext der fortschreitenden Digitalisierung gewinnt das effiziente Arbeiten mit Daten in der deutschen Wirtschaft immer mehr an Bedeutung. Daten sind das neue Gold der digitalen Ära – sie bieten ein enormes Potenzial für Unternehmen, um wettbewerbsfähig und innovativ zu bleiben. Bei BLUE Consult beobachten wir folgende zentrale Trends, wie Unternehmen in Deutschland mit Daten arbeiten:
Datengetriebene Entscheidungsfindung: Immer mehr Unternehmen setzen auf datenbasierte Analysen, um strategische Entscheidungen zu treffen. Sei es in der Marktforschung, im Kundenverhalten oder in der Produktentwicklung – Daten liefern wertvolle Einblicke und ermöglichen präzisere, fundiertere Entscheidungen.
Optimierung von Geschäftsprozessen: Datenanalyse wird genutzt, um betriebliche Abläufe zu durchleuchten und effizienter zu gestalten. Dies führt zu einer signifikanten Kostensenkung und Steigerung der betrieblichen Effizienz.
Innovationsentwicklung durch Daten: Durch das tiefere Verständnis von Kundenbedürfnissen und Markttrends, ermöglicht durch Datenanalyse, können Unternehmen innovative Produkte und Dienstleistungen entwickeln, die den Puls der Zeit treffen.
Personalisierung von Kundenangeboten: Daten ermöglichen es, Angebote und Dienstleistungen individuell auf den Kunden zuzuschneiden, was die Kundenzufriedenheit und -bindung erhöht.
Prognose und Trendanalyse: Die Fähigkeit, zukünftige Entwicklungen und Markttrends vorherzusehen, wird durch Datenanalyse wesentlich verbessert, was Unternehmen hilft, frühzeitig auf Veränderungen zu reagieren.
Diese Aspekte verdeutlichen, in welcher Form das Arbeiten mit Daten die deutsche Wirtschaft revolutioniert. Die Herausforderung liegt dabei nicht nur in der technischen Umsetzung, sondern auch im verantwortungsvollen Umgang mit Daten unter Einhaltung der Datenschutzbestimmungen. Unternehmen sind daher gefordert, ihre Datenkompetenz kontinuierlich zu erweitern und Datenschutz als integralen Bestandteil ihrer Datenstrategie zu betrachten. Bei der BLUE Consult unterstützen wir Unternehmen dabei, diese Herausforderungen zu meistern und die Chancen, die sich durch das Arbeiten mit Daten bieten, voll auszuschöpfen.
Was bei dem ganzen Aufschwung und Daten-Hype nicht vergessen werden darf, ist die Sicherheit. Denn wenn es erst einmal zu Sicherheitslücken und Datenpannen kommt, wird die Digitalisierung im Unternehmen gleich um mehrere Schritte nach hinten geworfen und das Vertrauen in die neuen Technologien sinkt.
Die Sicherheit in der Digitalisierung umfasst nicht nur den Schutz von Daten und IT-Systemen, sondern auch die Gewährleistung der Integrität und Verfügbarkeit digitaler Infrastrukturen. Dies erfordert robuste Sicherheitsprotokolle, die sich an die stetig wandelnden Bedrohungen anpassen, sowie regelmäßige Audits und Aktualisierungen, um Schwachstellen zu identifizieren und zu beheben. Ebenso wichtig ist die Sensibilisierung und Schulung der Mitarbeiter, da menschliches Versagen oft eine signifikante Sicherheitslücke darstellt.
Für Unternehmen in Deutschland ist es daher unerlässlich, eine umfassende Sicherheitsstrategie zu implementieren, die sowohl präventive als auch reaktive Maßnahmen umfasst. Bei BLUE Consult unterstützen wir unsere Kunden dabei, solche Strategien zu entwickeln und umzusetzen, um ihnen zu helfen, ihre digitale Transformation sicher und vertrauensvoll zu gestalten. Die Sicherheit in der Digitalisierung ist somit nicht nur eine technische Notwendigkeit, sondern auch ein entscheidender Faktor für den geschäftlichen Erfolg und das Vertrauen der Nutzer in einer zunehmend digitalisierten Welt.
Herausforderungen bei der Digitalisierung
Grundlage für die Digitalisierung in Unternehmen sind immer Gesetze oder der Wunsch nach effektiveren Arbeitsabläufen, unabhängig vom Gesetzgeber. Dabei hat jedes Unternehmen mit ähnlichen Herausforderungen zu kämpfen:
Die neuen Prozesse müssen sich in die bisherige Landschaft einfügen lassen
Akzeptanz von Mitarbeitern und Kunden
Datenschutz und Sicherheit
Eigenes Know-How im Unternehmen aufzubauen und zu halten
An dieser Stelle aus eigener Erfahrung berichten:
Bei BLUE Consult standen wir selbst vor der Herausforderung, die gesetzlichen Anforderungen zur Dokumentation von Arbeitszeiten gemäß den neuesten EU-Vorschriften zu erfüllen. Unsere Antwort darauf war die Entwicklung eines benutzerfreundlichen, effizienten Zeiterfassungstools, welches sich nahtlos in unsere bestehende Infrastruktur integriert.
Unser Ansatz zielte darauf ab, ein intuitives System zu schaffen, das die Zeiterfassung auf einen schnellen 5-Sekunden-Klick reduziert. Mit der Webcon BPS Low-Code Plattform als Grundlage entwickelten wir ein Tool, das vorausgefüllte Daten und Zeiten nutzt, um den Prozess für unsere Mitarbeiter mit regulären Arbeitszeiten erheblich zu vereinfachen. Gleichzeitig blieb die Flexibilität erhalten, Anpassungen für jedes Arbeitstagdetail vorzunehmen. Dies machte auch die Überwachung der Compliance und Kontrollen für Vorgesetzte einfacher.
Besonderes Augenmerk lag auf der Automatisierung und der benutzerfreundlichen Gestaltung des Systems. Durch die enge Zusammenarbeit mit unserem Team und schnelle Iterationszyklen konnten wir das Tool in kürzester Zeit testen und für den Einsatz bereitstellen. Wichtig war für uns immer, so nah wie möglich am Nutzer zu bleiben.
Dabei im Fokus stehen auch 18 Leuchtturmprojekte der Bundesregierung in Hinblick auf die Digitalisierung. Unter diesen Leuchtturmprojekten befinden sich auch Themen, die besonders für Unternehmen im Mittelstand interessant sind:
Die BLUE Consult hat einen KI-Leitfaden entwickelt. Mit dessen Hilfe schaffen Sie eine Grundlage, auf der alle Ihre Mitarbeitenden KI-Tools nutzen können. Dieser Leitfaden beschreibt die Rahmenbedingungen, Verständnis für die Funktionsweise von KI-Systemen, Richtlinien und Praktiken im Unternehmen, die sicherstellen, dass Künstliche Intelligenz (KI) verantwortungsvoll, ethisch und im Einklang mit menschlichen Werten entwickelt und eingesetzt wird.
Ob die Ziele und Visionen zeitnah erreicht werden können, bleibt offen. Eine konsistente Digitalstrategie, weniger bürokratische Hürden und verstärkte Bildungsanstrengungen sind nötig, um den internationalen Rückstand aufzuholen. Fakt ist aber, dass jedes Unternehmen sich aktiv am Fortschritt beteiligen kann.
Mehr zum Thema Digitalisierung
In unserer Podcastfolge vom Januar 2024 sprechen wir über den Digital Workplace und warum er weit mehr als eine technische Plattform ist.
https://blue-consult.de/wp-content/uploads/2024/01/digitalisierung-deutschland-unternehmen-1.jpg13501920Lisahttps://blue-consult.de/wp-content/uploads/2025/03/BLUE-Consult-GmbH-Logo.pngLisa2024-01-30 09:37:242026-04-09 19:37:50Digitaler Wandel in Deutschland: Herausforderungen, Chancen und die Zukunft der Digitalisierung
Microsoft 365 ist weit mehr als ein Bürosoftware-Paket. Es ist eine integrierte Lösung für Kommunikation, Zusammenarbeit und Datenmanagement. Von E-Mail und Kalender über Dokumentenmanagement bis zu fortschrittlichen Analysewerkzeugen bietet es eine breite Palette an Funktionen. Aber wie bei jeder Technologie gibt es auch hier Herausforderungen, insbesondere in Bezug auf Datenschutz und Mitarbeiterrechte.
Die Einführung von Microsoft 365 in einem Unternehmen geht über den technischeren Prozess hinaus. Es handelt sich um eine organisatorische Veränderung, die sorgfältig geplant und umgesetzt werden sollte. In diesem Leitfaden erfahren Sie, warum die Notwendigkeit einer Betriebsvereinbarung durch den Betriebsrat gegeben ist und auf welche Aspekte Sie bei der Einführung achten müssen.
Zuletzt aktualisiert: 9. April 2026
Warum Microsoft 365?
Microsoft 365 ist nicht nur eine cloudbasierte Version des bewährten Office-Software-Pakets von Microsoft, sondern bietet auch moderne Kommunikations- und Kollaborationstools wie Teams und SharePoint.
Seit Jahren sind Microsoft Produkte in Unternehmen verbreitet und dementsprechend vertraut sind die Mitarbeiter mit dieser Produktlandschaft. Microsoft 365 ist das nächste große Upgrade der Software und somit ein Schritt in Richtung Zukunft und Digitalisierung.
Warum Microsoft 365 eine Betriebsvereinbarung benötigt
Die Notwendigkeit einer Betriebsvereinbarung bei der Einführung von Technologien, die potenziell zur Beobachtung, Analyse, Erhebung sowie Überprüfung des Mitarbeiterverhaltens eingesetzt werden könnten, ist definitiv notwendig. Wird z. B. Microsoft 365 eingeführt, ist es wichtig, den Betriebsrat von Anfang an einzubeziehen, um sicherzustellen, dass die Interessen der Arbeitnehmer wie die Verbesserung der Prozesse sowie der Kommunikation berücksichtigt werden. Involvierte Parteien, neben der IT und Geschäftsleitung, sind People & Culture, Führungskräfte sowie ggf. externe Dienstleister.
Rechtliche Anforderungen
Die Einführung von Technologien wie Microsoft 365 ist nicht nur eine technische, sondern auch eine rechtliche Herausforderung. Nach dem Betriebsverfassungsgesetz (§ 87 Abs. 1 Nr. 6 BetrVG) ist die Einführung oder wesentliche Änderungen von technischen Einrichtungen, die dazu führen können, das Verhalten oder die Leistung der Mitarbeiter beobachtet und analysiert werden können, mitbestimmungspflichtig. Das bedeutet, der Betriebsrat muss von Anfang an in den Prozess eingebunden werden.
Die Verwendung von M365 kann auch arbeitsrechtliche Implikationen haben, insbesondere wenn es um die potenziell mögliche Auswertung, Analyse, Ergebung von Mitarbeiterverhalten geht. Die Betriebsvereinbarung sollte daher klare Regeln für die Verwendung der erfassten Daten festlegen. Beispielsweise sollte sie ein Beweisverwertungsverbot enthalten, falls personenbezogene Mitarbeiterdaten unter Verletzung der Datenschutzbestimmungen ausgewertet werden.
Nicht zuletzt sollten auch die vertragsrechtlichen Aspekte nicht vernachlässigt werden. Es ist ratsam, die Vereinbarungen mit dem Cloud-Anbieter genau zu prüfen, insbesondere im Hinblick auf Datensicherheit und -speicherung. Hier wäre es sinnvoll, juristische Expertise hinzuzuziehen, um sicherzustellen, dass der Vertrag den Interessen des Unternehmens und der Mitarbeiter gerecht wird.
Schutz der Arbeitnehmerrechte
Wir als externe IT-Berater haben schon mehrere Unternehmen bei der Einführung von Microsoft 365 begleitet und wissen, wie wichtig eine klare Betriebsvereinbarung ist. Sie legt fest, wie und in welchem Umfang Microsoft 365 im Unternehmen genutzt werden darf. Dies schützt die Arbeitnehmer vor unzulässiger Überwachung und stellt sicher, dass ihre Privatsphäre respektiert wird. Zum Beispiel kann die Vereinbarung klare Regeln für die Verwendung von, in Microsoft 365, enthaltenen Analysewerkzeugen beinhalten.
Transparenz
Transparenz ist das A und O. Die Betriebsvereinbarung sollte klarstellen, welche Daten gesammelt werden, wie sie verwendet werden und wer darauf Zugriff hat. Diese Regelungen sollen für Transparenz im Unternehmen sorgen und so auch das Vertrauen der Mitarbeiter aufrecht halten.
Vertrauen
Vertrauen ist die Grundlage jeder erfolgreichen Zusammenarbeit. Eine Betriebsvereinbarung, die die Interessen der Arbeitnehmer berücksichtigt, fördert dieses Vertrauen. Sie sollte klare Regeln für den Umgang mit personenbezogenen Daten und die Beteiligung des Betriebsrats an Entscheidungsprozessen enthalten.
Effektive Nutzung
Eine gut durchdachte Betriebsvereinbarung stellt sicher, dass Microsoft 365 effektiv und im Einklang mit den Unternehmenszielen genutzt wird. Sie kann beispielsweise Schulungen für Mitarbeiter vorsehen und Kriterien für die Erfolgsmessung festlegen.
Außerdem spielen auch Faktoren wie die effiziente Nutzung von Microsoft 365 im Digital Workplace eine Rolle.
Datenschutz und DSGVO
Datenschutz ist ein kritischer Punkt bei der Einführung von M365. Die Software bietet Möglichkeiten für Data Mining und potenzielle Überwachungsfunktionen. Daher ist es unerlässlich, dass die Betriebsvereinbarung klare Regelungen zum Datenschutz enthält. Ein wichtiger Aspekt ist der Speicherort der Daten. In der Praxis hat sich gezeigt, dass es sinnvoll ist, die Daten in der EU zu speichern, um die Einhaltung der DSGVO zu gewährleisten.
Praktische Umsetzung und externe Expertise
Die Einführung von Microsoft 365 sollte als kontinuierlicher Prozess betrachtet werden. Es ist oft hilfreich, externe Experten für technische und rechtliche Fragen hinzuzuziehen.
Der Betriebsrat besitzt oft nicht die technische Expertise, um die komplexen Aspekte einer Software-Einführung, wie die von Microsoft 365, vollständig zu bewerten. Dies ist jedoch entscheidend, um die Interessen der Mitarbeiter adäquat vertreten zu können. Daher ist es von immenser Bedeutung, dass der Betriebsrat die Möglichkeit hat, externe technische und juristische Sachverständige hinzuzuziehen.
Diese Experten können eine unabhängige, aber fachkundige Meinung bieten, die dem Betriebsrat hilft, die technischen und rechtlichen Feinheiten zu verstehen. Die Kosten für diese externe Unterstützung sind gemäß den gesetzlichen Bestimmungen vom Arbeitgeber zu tragen. Durch diese Maßnahme wird nicht nur das Vertrauen zwischen Arbeitgeber und Betriebsrat gestärkt, sondern es wird auch sichergestellt, dass die Betriebsvereinbarung sowohl den rechtlichen Anforderungen als auch den Bedürfnissen der Arbeitnehmer gerecht wird.
Die Einführung von Microsoft 365 ist ein komplexes Unterfangen, das sorgfältige Planung und aktive Mitbestimmung erfordert. Eine durchdachte Betriebsvereinbarung ist dabei unerlässlich.
Zusammenfassend kann gesagt werden, dass das Einbeziehen des Betriebsrats von Anfang an geschehen sollte. Ein Thema, das leider nicht bei allen Unternehmen im Fokus steht.
Haben Sie Fragen zu Einführung von Microsoft 365 oder benötigen Hilfe bei der Entwicklung eines Regelwerks, kontaktieren Sie uns gerne. Anette Kahlich unsere Expertin für M365 und Digital Workplace-Lösungen steht Ihnen zur Seite, um Sie zu beraten.
https://blue-consult.de/wp-content/uploads/2023/09/betriebsrat-vertrag-office365-1.jpg427640Lisahttps://blue-consult.de/wp-content/uploads/2025/03/BLUE-Consult-GmbH-Logo.pngLisa2023-09-14 17:00:002026-04-09 20:16:49Einführung von Microsoft 365 im Unternehmen: Leitfaden für Betriebsräte und Führungskräfte
Die Cybersecurity-Landschaft hat sich im Jahr 2022 dramatisch verändert. Laut dem Kaspersky Security Bulletin (KSB) gab es einen Anstieg von 5 Prozent bei Malware und einen Anstieg von 181 Prozent bei Ransomware im Vergleich zum Vorjahr 2021. Das sind durchschnittlich etwa 400.000 Malware-Dateien pro Tag oder fast 5 Schädlinge pro Sekunde.
Diese alarmierenden Zahlen unterstreichen die Notwendigkeit, die Sicherheit in Ihrem Windows Active Directory (der Einfachheit halber hier und im Folgenden als Active Directory bezeichnet) zu stärken, da diese weitverbreitete Technologie als zentralisierte Verwaltung von Benutzerkonten, Computern und anderen Ressourcen in nahezu jedem Unternehmen genutzt wird.
Insbesondere aufgrund der zentralen Bedeutung für Benutzerauthentifizierung, Rechte- und Gruppenrichtlinienmanagement, Verwaltung und Strukturierung von u.a. auch Netzwerkdiensten und -Bestandteilen ist das Active Directory oft im Fokus von Sicherheitsangriffen, Benutzerrechteausweitungen und dem Versuch von unberechtigten Zugriffen auf Daten und Informationen.
Ein Active Directory hilft ihre IT-Infrastruktur zu organisieren und zu kontrollieren, was zu verbesserten Betriebsabläufen und erhöhter Produktivität führt.
In diesem Artikel werden wir sieben Experten-Tipps vorstellen, die Ihnen dabei helfen können, das Active Directory besser gegen Angriffe zu schützen.
Zuletzt aktualisiert: 9. April 2026
Was ist Active Directory Security?
Active Directory-Sicherheit ist ein wichtiger Bestandteil Ihres Cybersecurity-Programms. Eine solide Active Directory Sicherheitsstrategie ist ein wesentlicher Bestandteil der IT-Sicherheit und unterstützt Sie dabei, sensible Daten, Anwendungen, Systeme, Zugangsdaten von Benutzern und andere Netzwerkkomponenten vor potenziellen Übergriffen zu schützen.
Experten-Tipps für mehr Sicherheit im Active Directory
Wenn es um die Sicherheit im Active Directory (AD) geht, gibt es einige Experten-Tipps, die Sie unbedingt kennen sollten. Diese Tipps helfen Ihnen, Ihr Active Directory sicherer zu machen und potenzielle Sicherheitsrisiken zu minimieren.
Tipp 1: Richten Sie eine starke Passwortrichtlinie und sichere Passwörter ein
In einem sicheren Active Directory ist eine starke Passwortrichtlinie von entscheidender Bedeutung, um die Konten der Benutzer vor unbefugtem Zugriff zu schützen.
Die Passwortverwaltung in einem AD sollte über dedizierte Gruppenrichtlinienobjekte gesteuert werden. Um eine möglichst hohe Effizienz und Flexibilität in Bezug auf Passwortsicherheit zu erlangen, empfiehlt es sich drei separate Gruppenrichtlinienobjekte für Passwortrichtlinien zu erstellen.
Benutzer Passwortrichtlinie
Administrator Passwortrichtlinie
Service-Account Passwortrichtlinie
Diese Unterteilung hat den Vorteil, dass unter anderem unterschiedliche Passwortkomplexität, Passwortlängen und Passwortlaufzeiten konfiguriert werden können.
Mit dem Least-Privilege-Prinzip (Prinzip der geringsten Rechte) wird sichergestellt, dass ein Benutzer „nur“ die notwendigen Zugriffsrechte, die zur Ausführung seiner Arbeit notwendig sind, bekommt. Dies gilt sowohl für Benutzer- als auch für Service- und administrative Konten.
Durch die Umsetzung des Principle of Least Privilege (PoLP) kann unter anderem verhindert werden, dass unbefugte Zugriffe auf Systeme und Daten erfolgen. Ebenso ist sichergestellt, dass durch eingeschränkte Zugriffsrechte der Schaden, bei einem erfolgreichen Angriff begrenzt und somit auf das absolut mögliche Minimum beschränkt wird.
Facts & Figures
Laut folgender Studie [BeyondTrust | Studie: 56 Prozent der kritischen…] ließen sich 2021 immerhin noch „56 Prozent der kritischen Microsoft-Sicherheitslücken durch die Aufhebung von Administratorrechten entschärfen“.
Tipp 3: Schützen Sie Ihren Domänen-Controller
Die Domänen-Controller sind die Herzstücke des Verzeichnisdienstes und benötigen daher besondere Aufmerksamkeit hinsichtlich der Sicherheit. Die einschlägige Meinung in der Fachwelt ist: wenn Ihre Domänen-Controller-Server nicht sicher sind, ist niemand im Unternehmen sicher.
Daher gilt als wichtigste Grundlage zur Absicherung der Domänen-Controller, dass sie keinen direkten Zugang ins Internet haben und mindestens die Windows Firewall aktiviert und konfiguriert wurde. Die Windows Firewall sollte so eingestellt sein, dass nur der Datenverkehr erlaubt ist, der z.B. zur Authentifizierung benötigt wird. Außerdem wird die Angriffsfläche (Port-Nutzung) reduziert, indem der Domänen-Controller so wenig Services wie möglich anbietet.
Tipp 4: Etablieren Sie ein Audit für Active Directory Sicherheitsgruppen
Eine Einrichtung und Überwachung von AD-Sicherheitsgruppe(n) tragen dazu bei, potenzielle Sicherheitsverletzungen oder Fehlkonfigurationen zu erkennen und entsprechend darauf zu reagieren.
Das Überwachen der Active Directory Sicherheitsgruppen beinhaltet typischerweise Änderungen an Gruppenmitgliedschaften (Hinzufügen und/oder Entfernen von Benutzern), Änderungen an den Berechtigungen (Erfassung von Änderungen einer Sicherheitsgruppe), Erstellung und/oder Löschung neuer Sicherheitsgruppen, sowie die Aufzeichnung von Zugriffsversuchen, der Mitglieder dieser Gruppe.
Durch das effektive Management von Zugriffsberechtigungen können potenzielle Sicherheitsrisiken minimiert und die Integrität Ihres Verzeichnisdienstes gewährleistet werden.
Tipp 5: Schützen Sie Ihr Netzwerk mit regelmäßigen Security-Scans
Durch regelmäßige Updates und Patches können potenzielle Sicherheitslücken geschlossen werden, die von Cyberangriffe werden immer ausgeklügelter und raffinierter, daher ist es unerlässlich, dass Sie Ihr Netzwerk effektiv gegen solche Bedrohungen absichern. Um die Sicherheit langfristig im Unternehmen zu gewährleisten, sind Security-Scans in regelmäßigen Abständen unabdingbar. Es handelt sich um eine proaktive Maßnahme, die Sicherheitsrisiken minimiert und potenziellen Angriffen vorbeugen kann.
Security-Scans zeigen Schwachstellen, Sicherheitslücken und etwaige Konfigurationsfehler in Systemen, Anwendungen und/oder Diensten auf. Um das bestmögliche Ergebnis zu erhalten, empfiehlt es sich mehrere unterschiedliche Security-Scans durchzuführen. Es gibt unter anderem Netzwerk-, Anwendungs- und/oder Infrastruktur-seitige Scans. Nach der Durchführung der jeweiligen Scans sollte eine Priorisierung sowie eine zeitnahe Behebung der Findings stattfinden. Insgesamt tragen regelmäßige Security-Scans dazu bei, die Sicherheit in Unternehmen zu erhöhen und potenzielle Risiken und Schwachstellen zu minimieren.
Tipp 6: Führen Sie regelmäßige Backups und Snapshots durch
Regelmäßige Backups und Snapshots sind von hoher unternehmerischer Wichtigkeit. Im Falle von Datenverlust, Systemausfällen oder Cyberangriffen dienen sie dazu, eine zuverlässige Wiederherstellung zu gewährleisten. Nach erfolgreichem Backup prüfen die IT-Abteilungen selten, ob die Wiederherstellung der Sicherung auch korrekt ausgeführt wurde, d.h. der Restore-Test erhält am wenigsten Aufmerksamkeit. Solch ein Test hilft jedoch sicherzustellen, ob im Ernstfall, die gesicherten Daten tatsächlich korrekt wiederhergestellt werden können. Snapshots dienen dazu, einen exakten Zustand von z.B. Dateien, Anwendungen oder virtuellen Maschinen zu erfassen. Zum Beispiel können dadurch virtuelle Maschinen auf einen bestimmten Zeitpunkt zurückgesetzt werden, ohne auf (umfassende) Backups zurückgreifen zu müssen.
Tipp 7: Unterteilen Sie Systeme und Dienste in Ihrem AD in Tier-Gruppen
Systeme und Dienste im Windows Active Directory sollten grundsätzlich in sogenannte Tiers unterteilt werden. Hierbei unterscheidet man in der Regel zwischen Tier-0, Tier-1 und Tier-2.
Die Kategorisierung in Tier-0 dient der Sicherung von besonders schützenswerten Systemen und Diensten (bspw. Domain-Controllern, Virtualisierungs-Hosts und Backup-Servern). Tier-1 Systeme beinhalten weitere Serversysteme, wie z.B. Dateiserver. In Tier-2 werden normale Arbeitsstationen kategorisiert.
Benutzerkonten, die über Berechtigungen für Tier-0 Systeme verfügen (bspw. Domänen Admins), sollten nicht auf Tier-1 oder Tier-2 Systemen verwendet werden. Somit kann bei einer Kompromittierung eines dieser Systeme verhindert werden, dass der Zugriff auf Tier-0 Systeme erweitert wird. Dies gilt ebenso für Benutzerkonten mit Zugriffsrechten auf Tier-1 Systemen, welche nicht auf Tier-2 Systeme verwendet werden sollten.
Es ist wichtig, dass Sie Ihren Benutzern klare Sicherheitsrichtlinien kommunizieren und sicherstellen, dass sie verantwortungsvoll handeln. Sensibilisieren Sie Ihre Benutzer für Phishing-Angriffe und andere gängige Methoden von Cyberkriminellen, um Zugriff auf Ihr Netzwerk zu erlangen. Schulen Sie Ihre Mitarbeiter regelmäßig und stellen Sie sicher, dass jeder über die neuesten Sicherheitspraktiken informiert ist.
Es ist ratsam, eine strikte Richtlinie für die Vergabe von Berechtigungen zu implementieren und sicherzustellen, dass diese Richtlinie stets eingehalten wird.
Sicherheitslücken im Active Directory – Was kann passieren?
Wenn das Active Directory unter Windows Sicherheitslücken aufweist, kann dies schwerwiegende Folgen für ein Unternehmen haben. Das AD ist das Herzstück der meisten Unternehmensnetzwerke und verwaltet Benutzerkonten, Zugriffsrechte und viele andere Aspekte der IT-Infrastruktur. Daher können Sicherheitslücken in Active Directory Cyberkriminellen Tür und Tor öffnen.
Unautorisierte Zugriffe: Wenn ein Angreifer eine Sicherheitslücke im Active Directory ausnutzt, kann er möglicherweise Zugriff auf Benutzerkonten und sensible Daten erlangen. Dies kann zu Datenverlust, Datendiebstahl und anderen Formen von Datenmissbrauch führen.
Verbreitung von Malware: Sicherheitslücken können es Angreifern auch ermöglichen, Malware wie zum Beispiel Ransomware im Netzwerk zu verbreiten. Dies kann zu weiteren Sicherheitsverletzungen führen und die Funktionalität des Netzwerks beeinträchtigen.
Störung des Betriebs: Ein erfolgreicher Angriff auf das Active Directory kann dazu führen, dass wichtige Dienste und Anwendungen nicht mehr ordnungsgemäß funktionieren. Dies kann zu erheblichen Betriebsstörungen und Produktivitätsverlusten führen.
Reputationsschaden: Ein Sicherheitsvorfall kann auch erheblichen Schaden für den Ruf eines Unternehmens verursachen. Kunden und Partner könnten das Vertrauen in die Fähigkeit des Unternehmens verlieren, ihre Daten zu schützen.
Finanzielle Verluste: Neben den direkten Kosten für die Behebung der Sicherheitslücke und die Wiederherstellung des normalen Betriebs können Unternehmen auch mit erheblichen finanziellen Verlusten durch Betriebsunterbrechungen, Datenverlust und mögliche rechtliche Konsequenzen konfrontiert sein.
Dieser nicht abschließenden Risikobetrachtung zufolge ist es von größter Bedeutung, dass Unternehmen die Sicherheit ihres Windows Active Directory ernst nehmen und alle notwendigen Maßnahmen ergreifen, um Sicherheitslücken zu vermeiden und schnell zu beheben.
IT-Teams in Unternehmen sind oft mit der Gleichzeitigkeit von Digitalisierung, Sicherheit und Projekten überfordert. Benötigen Sie Unterstützung?
Zusammenfassend kann gesagt werden, dass Active Directory Security ein wichtiges Thema ist, das leider noch immer nicht bei allen Unternehmen im Fokus steht.
Haben Sie Fragen zu Active Directory-Sicherheit? Benötigen Sie Hilfe dabei, Active Directory-Sicherheit in Ihr bestehendes Cybersecurity-Programm einzubinden? Unser Fachexperte René Angenheister steht Ihnen zur Seite, um Sie zu beraten. Als CTO der BLUE Consult und mit seiner langjährigen Erfahrung sowie tiefgreifendem Fachwissen entwickelt er gemeinsam mit Ihnen die optimale Lösung, um den Herausforderungen der wachsenden Cyberkriminalität gewachsen zu sein.
https://blue-consult.de/wp-content/uploads/2023/08/shutterstock_2265904471-scaled-1.jpg12802560Lisahttps://blue-consult.de/wp-content/uploads/2025/03/BLUE-Consult-GmbH-Logo.pngLisa2023-08-23 13:58:402026-04-09 20:35:25Sicherheit im Windows Active Directory: 7 Experten-Tipps
Unternehmen in aller Welt sind durch die sich stetig wandelnden Geschäftsanforderungen unter Druck, einen permanent verfügbaren und sicheren IT-Betrieb bereitzustellen. Viele Unternehmen, insbesondere Systemhäuser, nutzen bereits Managed Services zur Kompensation von Fachkräftemangel oder Engpässen in Betrieb und Management einzelner Teilinfrastrukturen oder ganzer IT-Servicebereiche.
Geschäftsführer stehen vor der Herausforderung, ihre IT-Strategien an den schnellen Wandel in der Geschäftswelt sowie den steigenden Digitalisierungsdruck anzupassen. Dies führt zu dem, was in der Fachpresse als Managed Services der nächsten Generation bzw. „Next gen Managed Services“ beschrieben wird.
In diesem Kontext spielen Partner wie Managed Service Provider (MSP) eine entscheidende Rolle. Sie unterstützen Unternehmen dabei, die Vorteile von Managed Services zu nutzen, um sich auf ihr Kerngeschäft konzentrieren zu können. Dabei geht es nicht nur um die Bereitstellung von Technologie, sondern auch um die Unterstützung bei der strategischen Planung und Umsetzung von IT-Projekten. Die Zusammenarbeit mit den richtigen Partnern kann dazu beitragen, die Effizienz zu steigern, Kosten zu senken und die Wettbewerbsfähigkeit zu erhöhen.
Was versteht man unter Managed Services der nächsten Generation?
Die oben genannten Veränderungen und die steigenden Anforderungen an IT-Leistungen haben auch die Entwicklung von Managed Services angestoßen und das klassische Monitoring- und Management-Portfolio noch einmal deutlich erweitert.
Bisher wurde im Zusammenhang mit klassischen Managed Services hauptsächlich über Sicherheit, Patch-, Change-, Incident- und Access-Management gesprochen. Doch die „Next Generation“ Managed Services umfassen zusätzlich einen neuen und breiten Anwendungsbereich. Es wird damit ein neuer Standard für die Leistungen, die in diesem Bereich erbracht werden, gesetzt. Der Fokus liegt hier auf Automatisierung, aber auch auf der Unterstützung von Containerumgebungen, Service Intelligence und DevOps/ DevSecOps-Integration. Es werden zur Kontrolle und Optimierung modernste Tools eingesetzt, die Unternehmen dabei helfen, Sicherheit und Effizienz zu verbessern. Der Schwerpunkt liegt auf proaktivem Management und der frühzeitigen Erkennung und Erfüllung zukünftiger Herausforderungen und Anforderungen.
Zusätzlich zur Verwaltung und Überwachung der Infrastruktur nutzen Managed Service Provider (MSP) der nächsten Generation Diagnose- und Reporting-Tools, um drohende Probleme proaktiv anzugehen und sie auf der Grundlage vordefinierter Lösungsszenarien zu beheben. Dieser erweiterte Leistungsumfang ermöglicht es Unternehmen, Zeit und Ressourcen zu sparen und sich auf ihr Kerngeschäft zu konzentrieren.
Vorteile von Managed Services der nächsten Generation?
Managed Service Provider der nächsten Generation bieten Unternehmen folgende wesentliche Vorteile, die auch in der Zukunft für Unternehmen sinnvoll sind:
Unterstützung von Containerumgebungen
Durch die schnelle und kostengünstige Bereitstellung agiler Anwendungen sind Unternehmen, insbesondere MSPs, in der Lage, die Überwachung laufender Systeme und die Wiederverwendbarkeit von Software-Assets bevorzugt abzuarbeiten. Dies gelingt durch eine durchdachte Containerisierungsstrategie.
IT-Service-Intelligence
Service-Monitoring und -Analytics gehören längst zu den Managed Services, doch der Einsatz künstlicher Intelligenz (KI) verleiht ihnen eine zusätzliche Dimension und ermöglicht die Betrachtung und Interpretation aller Services und Prozesse in Echtzeit.
Skalierung durch Automatisierung
Next gen Managed Service Provider geben Unternehmen durch die automatische Bereitstellung sofort einsatzbereiter IT-Ressourcen und -Services die Möglichkeit, kritische Infrastrukturfunktionen sowie die Performance genau zu überwachen und bei Bedarf schnell und einfach zu reagieren. Dies verbessert nicht nur die Prozesse im Unternehmen, sondern führt auch zu einer höheren Zufriedenheit durch bessere Verfügbarkeit.
Unterstützung serverloser Architektur
Entwickler benötigen für die Weiterentwicklung von Anwendungen und Prozessen häufig Serverressourcen. Ein Mehrwert der Managed Services der nächsten Generation ist die Möglichkeit einzelne Funktionen, statt ganzer Anwendungen zu skalieren. Durch die Konzentration auf ausgewählte Funktionen statt auf die Infrastruktur können Ressourcen und Zeit beim Einrichten der Server gespart werden.
Lieferantenmanagement
Durch die Bereitstellung aller erforderlichen Ressourcen reduzieren die next gen MSPs den erheblichen Aufwand bei der Verwaltung der verschiedenen notwendigen Lieferanten. Ebenso hilft der Managed Services Anbieter bei der Verwaltung verbleibender Lieferanten und bietet gezielte Kontrollen, um die IT-Stabilität des Unternehmens sicherzustellen.
Präventiver Ansatz
Der proaktive Ansatz, der bei den Managed Services der nächsten Generation bei der Überwachung und Wartung der IT-Infrastruktur verfolgt wird, lässt Herausforderungen früh erkennen. Somit können Unternehmen diese angehen, bevor sie zu Problemen werden und sich möglicherweise auf die IT-Budgets auswirken.
Welche Managed Services werden keine Zukunft haben?
Als Experten für Managed Services sind wir der Überzeugung, dass die Automatisierung in der Zukunft eine zentrale Rolle einnehmen wird. Dies impliziert, dass Managed Services, die keine Strategien zur Integration von Automatisierungstechnologien entwickeln oder sich nicht an diese anpassen, möglicherweise an Bedeutung verlieren könnten. Ebenso besteht die Tendenz, dass veraltete Anwendungen, die nicht für Software-as-a-Service (SaaS) optimiert sind, ebenfalls an Relevanz einbüßen könnten. Es ist daher von entscheidender Bedeutung, dass Managed Service Provider ihre Dienstleistungen kontinuierlich aktualisieren und an die sich ständig weiterentwickelnden Technologietrends anpassen.
Fazit
Die steigenden Anforderungen an IT-Leistungen und die sich schnell verändernde Geschäftswelt haben die Entwicklung von Managed Services vorangetrieben und das traditionelle Monitoring- und Management-Portfolio erweitert. Während klassische Managed Services hauptsächlich Sicherheits- und Managementaufgaben umfassten, erweitern die „Next Generation“ Managed Services den Anwendungsbereich und setzen neue Standards.
MSPs fokussieren zukünftig hauptsächlich auf
Automatisierung
Unterstützung von Containerumgebungen
Service Intelligence
DevOps/ DevSecOps-Integration
Dabei nutzen sie modernste Tools zur Kontrolle und Optimierung. Dies ermöglicht eine proaktive Verwaltung und die frühzeitige Erkennung und Erfüllung zukünftiger Herausforderungen. Ebenso nutzen Managed Service Provider der nächsten Generation Diagnose- und Reporting-Tools, um drohende Probleme proaktiv zu lösen, was Unternehmen Zeit und Ressourcen spart und ihnen ermöglicht, sich auf ihr Kerngeschäft zu konzentrieren.
„In meiner Sichtweise stellen Managed Services weit mehr als nur eine Sicherheitsmaßnahme dar. Sie sind ein zentraler Baustein für die Zukunftsfähigkeit von Unternehmen. Mein Ziel ist es, unseren Kunden zu demonstrieren, dass wir nicht nur eine wertvolle Unterstützung bei alltäglichen Aufgaben sind und sämtliche Bereiche souverän beherrschen. Wir agieren als vertrauenswürdige Berater bei den zukunftsweisenden Themen der aktuellen IT-Landschaften. Zusammen mit K&P Computer entwickeln wir zukunftsorientierte Lösungen für Ihre Cloud- und Digitalisierungsstrategien, die die Weichen für eine erfolgreiche Zukunft stellen.“
Unser Fachexperte Roger Buchta steht Ihnen zur Seite, um Ihr Unternehmen durch den gezielten Einsatz von Managed Services zukunftssicher zu machen und dadurch IT-Ressourcen freizusetzen, die Sie für Innovationen nutzen können. Mit seiner langjährigen Erfahrung und tiefgreifendem Fachwissen entwickelt er gemeinsam mit Ihnen die optimale Lösung, die auf die zukünftigen Anforderungen Ihrer Branche zugeschnitten ist.
https://blue-consult.de/wp-content/uploads/2023/06/managed-services-zunkunft.jpg9601280Lisahttps://blue-consult.de/wp-content/uploads/2025/03/BLUE-Consult-GmbH-Logo.pngLisa2023-06-22 09:33:252026-04-09 20:41:54Managed Services der nächsten Generation
Cloud-Computing ist seit Jahren auf Wachstumskurs. Allerdings basieren viele Cloud-Lösungen auf x86-Plattformen. Doch auch Anwender von Power-Systemen können von der Cloud profitieren und die Vorteile nutzen. Cloud-basierte Power-Services bieten IaaS-Services zum Betrieb von AIX, Linux/PPC64 und IBM i an. Um Cloud-Lösungen auf IBM-i-Basis zuverlässig und wirtschaftlich betreiben zu können, sollten Cloud-Anbieter gut ausgebildetes und zertifiziertes Personal vorhalten und eine IBM-zertifizierte Hochverfügbarkeitsumgebung mit integrierter Datensicherung einsetzen.
René Angenheister, der Chief Technology Officer (CTO) der Krefelder BLUE Consult, betont, dass Anwender von IBM-Systemen anspruchsvoll sind und höchste Leistungsfähigkeit, Hochverfügbarkeit und Skalierbarkeit erwarten. Daher möchten sie auch eine auf ihre speziellen Bedürfnisse zugeschnittene Cloud-Lösung, um ihre geschäftskritischen IT-Infrastrukturen zukunftsorientiert weiterentwickeln zu können. Cloud-Lösungen auf IBM-i-Basis sollten daher gut durchdacht und auf die individuellen Anforderungen der Anwender abgestimmt sein.
Anforderungen
Um Cloud-Lösungen auf IBM-i-Basis zuverlässig und wirtschaftlich betreiben zu können, müssen Cloud-Anbieter neben den genannten Punkten wie zertifiziertes Personal und eine IBM-zertifizierte Hochverfügbarkeitsumgebung auch integrierte Datensicherung einsetzen. Besonders wichtig ist der regelmäßige Dialog zwischen Servicegeber und Endkunde, um Preisvorteile oder die Anpassung an Entwicklungen besprechen und zeitnah umsetzen zu können.
Sicherheit und Datenschutz sind wichtige Faktoren bei der Nutzung von Cloud-Lösungen. IT-Chefs und Technologiekonzerne sollten vorab die Sicherheitskonzepte der Rechenzentren einsehen und vergleichen, bevor sie sich langfristig binden. Der Schutz der Daten beginnt im Rechenzentrum bei Brandschutz, Sicherheitstoren, granularer Zugangsberechtigung und protokollierter Bewegungsjournale und geht dann über in räumliche sowie physische Sicherheitskonzepte. ISO-Zertifizierungen wie z. B. ISO 27001 beweisen, dass die Cloud-Anbieter ein funktionierendes Sicherheitskonzept aufweisen.
Iaas
Im Falle von IaaS (Infrastructure-as-a-Service) nutzen Kunden Ressourcen einer dedizierten oder „gesharten“ Power-Maschine, die sich im Kern verhält, wie die eigene Maschine aus der Vergangenheit. Bekannte Pflegeaufgaben können entweder von dem Servicegeber übernommen oder bei Bedarf auch selbst durchgeführt werden. Im Vorfeld empfiehlt es sich, anhand einer RACI-Matrix Zusammenarbeit und Zuständigkeiten zu definieren und daraus die entsprechenden Verantwortlichkeiten abzuleiten und zu implementieren. Der Kunde muss sich bestenfalls nicht mehr um die infrastrukturellen Pflegeaufgaben unterhalb des Betriebssystems kümmern.
Moderne Technologien
Mit der Cloud kommen auch viele neue Technologien ins Haus, mit denen IBM-i-Anwender bisher nichts zu tun hatten, wie etwa Linux, Kubernetes oder Ansible. Doch diese Technologien können genutzt werden, um die Skalierbarkeit und Architekturvorteile der Power-Plattform mit modernen Technologien zu kombinieren. Aus Arbeitgebersicht ziehen wegweisende Technologien im Mix mit effizienten Hardware-Plattformen junge Nachwuchstalente an und machen ihn so interessant für Newcomer und frische Mitdenker.
IBM Experten gesucht
Auch wir bei der BLUE suchen immer wieder Nachwuchstalente und IBM Experten.
Unternehmen sollten sich mit vertrauensvollen Beratungs- und Umsetzungspartnern umgeben, um den Umzug auf neue Technologien mit dem Expertenwissen über bereits genutzte Produkte und Plattformen besser durchführen zu können. Denn die Entwicklung neuer marktreifer Technologien und ihre Annahme im IT-Markt wird selten durch einen vollständigen Austausch des Technologie-Stacks begleitet. Unternehmen, die auf dem Weg vom Heute ins Morgen der Digitalisierung sind, sollten daher auf zeitgemäße „as-a-Service“-Konzepte und eine moderne IT-Umgebung mit hohem Effizienzgrad setzen.
Unterstützung gesucht?
Unser Experte René Angenheister hilft Ihnen gerne weiter, wenn es um IBM Cloud-Lösungen geht.
René Angenheister ist ein erfahrener Experte im Bereich Infrastruktur und Datacenter und strategischer Themen in der Rolle CTO bei BLUE Consult. Mit 25 Jahren Berufserfahrung in Presales- und Postsales ist er in Storage, BC/HA/DR, Cloud- und Hybridszenarien, Migration und Transformation in Cloud tätig. René Angenheister hat an mehr als 200 Projekten im Datacenter-, Cloud- und Infrastrukturbereich gearbeitet und hat bereits auf internen und externen Veranstaltungen gesprochen.
Event-Einladung
Das Thema beschäftigt Sie, dann kommen Sie zu unserer Veranstaltung „IBM Power System goes BLUE Cloud“ am 13.06.2023 in Frankfurt ein. Wir stellen Ihnen die BLUE Power Cloud für IBM i (AS/400), gemeinsam mit IBM und unserem Referenzkunden ARAG IT GmbH, vor. Hier können Sie sich direkt anmelden.
https://blue-consult.de/wp-content/uploads/2023/02/Strategie-Cloud.jpg10001500Lisahttps://blue-consult.de/wp-content/uploads/2025/03/BLUE-Consult-GmbH-Logo.pngLisa2023-05-11 10:14:222026-04-27 06:15:42Cloud-Computing auf Basis von IBM Systemen
Die digitale Transformation hat dazu geführt, dass Unternehmen immer komplexere IT-Infrastrukturen und Anwendungen betreiben müssen. Dabei kann es schnell passieren, dass die eigenen Ressourcen überfordert sind und die Qualität der IT-Services leidet. Genau hier kommen Managed Services ins Spiel.
Doch was genau verbirgt sich hinter diesem Begriff und wie können Unternehmen von Managed Services profitieren? In diesem Ratgeber möchten wir über Managed Services sprechen. Welche Aufgaben aus der IT können outgesourct werden, welche Vorteile generieren Unternehmen dadurch und worauf bei der Auswahl eines geeigneten Dienstleisters geachtet werden muss.
Was sind Managed Services?
Managed Services sind wiederkehrende, überwiegend remote erbrachte Dienstleistungen, die Unternehmen dabei unterstützen, den immer weiter steigenden Anforderungen der eigenen IT gerecht zu werden. Diese Dienstleistungen umfassen oft die Überwachung und Wartung von IT-Infrastrukturen, die Unterstützung bei der Fehlerbehebung sowie das Management von Softwarelizenzen und Sicherheitsmaßnahmen.
Die Geschichte der Managed Services
In den 90er-Jahren begannen erste Service-Provider, Kunden eine Überwachung Ihrer IT anzubieten und im Bedarfsfall unterstützend tätig zu werden. Damals beschränkten sich die Dienstleistungen hauptsächlich auf Netzwerk- und Servermanagement.
Heutige Managed Service Provider übernehmen mittlerweile nahezu alle wiederkehrenden Aufgaben im IT-Bereich. Cloudservices in allen Varianten (Multi-, Hybrid-, etc.) gehören dabei ebenso zum Portfolio eines Fully Managed Services Providers und liefern die perfekte Ergänzung.
Was macht ein Managed Service Provider?
Ein Managed Service Provider (MSP) ist ein Unternehmen, das IT-Services und -Lösungen an Kunden anbietet. Ein MSP übernimmt die Verantwortung für die Verwaltung, Überwachung und Wartung der IT-Infrastruktur des Kunden. Dies kann von der Überwachung von Servern und Netzwerken bis hin zur Unterstützung von Endbenutzern und der Verwaltung von Cloud-Diensten reichen.
Ein MSP bietet in der Regel eine breite Palette von IT-Services an, die auf die spezifischen Bedürfnisse des Kunden zugeschnitten sind. Diese Services können etwa die Verwaltung von Servern, Netzwerken, Datenbanken, Anwendungen, Sicherheit und Backup umfassen. Der MSP kann auch die Implementierung von neuen Technologien und die Unterstützung bei der Migration von Daten und Anwendungen in die Cloud übernehmen.
Der MSP stellt sicher, dass die IT-Systeme des Kunden immer auf dem neuesten Stand sind und dass Probleme schnell und effektiv gelöst werden. Das heißt, auch wenn es Probleme in der IT gibt, kann sich die IT-Abteilung um das Kerngeschäft kümmern, während der Managed Service Anbieter sich um die Problemlösung kümmert.
MSPs arbeitet in der Regel mit Service-Level-Agreements (SLAs), um sicherzustellen, dass die vereinbarten Service-Levels eingehalten werden und dass der Kunde immer über den Status seiner IT-Systeme informiert ist.
Welche Fragen sollte man stellen, um den richtigen Dienstleistungspartner bei Managed Services zu finden
Werde ich gut und umfassend beraten?
Ist der Partner in allen benötigten Bereichen kompetent?
Wird das Thema Sicherheit bei der Kundenbetreuung genügend gewürdigt?
Gibt es einen Qualitätssicherungsprozess und wird dieser gemeinsam mit dem Kunden gelebt?
Werden Wachstumspotentiale berücksichtigt?
Was, wenn mein Unternehmen wächst?
Was, wenn ich mehr oder andere Aufgaben übergeben möchte?
Finde ich mein Unternehmen und mich in den Erfolgsgeschichten des Partners wieder?
Managed Services sind wiederkehrende Aufgaben, die in der Regel mit einem hohen Grad an Automatisierung remote erbracht und monatlich abgerechnet werden. Schwerpunkt ist die Prävention, also das vorausschauende Beobachten und frühzeitige Erkennen von Problemsituationen wie etwa mögliche Schwachstellen in der IT-Sicherheit, aber selbstverständlich auch die kurzfristige Unterstützung in akuten, kritischen Fällen.
Projekte sind zeitlich begrenzt. Im Rahmen eines Projektes werden fest vereinbarte Leistungen zu einem fest vereinbarten Preis erbracht und in der Regel durch eine Einmalzahlung beglichen.
Vorteile von Managed Services
Der derzeit häufig beschworene Fachkräftemangel wird umgangen, da man jederzeit Zugriff auf das qualifizierte Spezialisten-Team des Dienstleisters hat. Das schafft außerdem Raum für die eigene IT-Mannschaft, da zeitaufwendige Aufgaben delegiert werden können und sich die Abteilung auf das Kerngeschäft konzentrieren kann.
Mit klar definierten SLAs werden Anforderungen an Sicherheit und Verfügbarkeit messbar verbessert. Die monatliche Abrechnung liefert ein Maximum an Transparenz und Planbarkeit. Durch die BLUE Consult Cloud Lösung ermöglichen wir Ihnen, auch den nächsten Schritt, mit uns zu unternehmen, Ihre IT mit unseren Managed Services zukunftssicher in unserer Deutschland-Cloud zu betreiben, oder sich ganz auf die Digitalisierung zu fokussieren.
Nachteile von Managed Services
Die beiden häufig genannten Nachteile sind „langfristige Bindung“ und „hohe Kosten“. Insbesondere die BLUE Consult hat jedoch, mit Ihren Vertragsmodellen und flexiblen Laufzeitlösungen, interessante Angebote im Portfolio, um Bedenken dieser Art aus dem Weg zu räumen.
Bei der Gegenüberstellung der Ausgaben ist zu bedenken, dass die Umverteilung der Zuständigkeiten ungenutzte Kapazitäten im eigenen Betrieb generiert. Des Weiteren trägt das Segmentieren spezifischer Gefahren, beispielsweise im Sektor der Hochverfügbarkeit oder der Datensicherung respektive -wiederherstellung, dazu bei, die Aufwendungen bei einem potenziellen Systemzusammenbruch und den damit einhergehenden Produktionsunterbrechungen erheblich zu reduzieren.
Kernbereiche und Aufgaben von Managed Services
Managed Services erstrecken sich auf folgende Kernbereiche und das Outsourcing folgender Aufgaben:
Verfügbarkeit
Disaster Recovery Tests
Sicherung und Prüfung von Wiederherstellbarkeit der Daten
Prävention und proaktives Handeln
Sicherheit
Schwachstellenanalyse und -erkennung
Beheben von Sicherheitslücken
Empfehlungen bei Konfigurationen
Monitoring
Kontinuierliche Beobachtung der Umgebung
Alarmierung im Bedarfsfall
Auslösen der Eskalationsketten
Bereitstellen von Reports auf Basis historischer Daten
Beratung
Regelmäßige Treffen zur Weiterentwicklung der Zusammenarbeit
Vorstellung von Neuheiten
Informationsaustausch zur Evolution der IT-Landschaft
Systempflege
Regelmäßige und ad hoc Installation von Updates und Patches
Technischer Support
Vom Rechenzentrum bis Applikations- und Anwenderunterstützung
Fazit von unserem Experten für Managed Services
„Managed Services sind für mich mehr als nur eine Versicherung. Mein Ziel ist, dem Kunden nicht nur zu zeigen, dass wir bei den täglichen Aufgaben eine große Unterstützung sind und wir alle Bereiche aus dem Effeff beherrschen. Wir sind Trusted Advisor bei den großen Fortschrittsthemen unserer heutigen IT-Landschaften und gemeinsam mit K&P Computer haben wir die Lösungen für Ihre Cloud- und Digitalisierungsstrategie.“
Unser Experte Roger Buchta hilft Ihnen gerne weiter, wenn es darum geht, ihr Unternehmen mit Managed Services zu unterstützen und so für Sie IT-Ressourcen frei zu bekommen, die anderweitig eingesetzt werden können. Er bringt jahrelange Erfahrung und tiefes Fachwissen mit und erarbeitet gemeinsam mit Ihnen die passende Lösung.
https://blue-consult.de/wp-content/uploads/2023/04/Managed-Services-1.jpg6641000Lisahttps://blue-consult.de/wp-content/uploads/2025/03/BLUE-Consult-GmbH-Logo.pngLisa2023-04-06 11:58:582023-04-06 11:58:58Managed Services – Mehr Zeit fürs Kerngeschäft
Sie sehen gerade einen Platzhalterinhalt von Hubspot Embedded Content. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Sie sehen gerade einen Platzhalterinhalt von Hubspot Meetings. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Sie sehen gerade einen Platzhalterinhalt von reCAPTCHA. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.